
Küresel bir pazarda fabrika orijinalliğini sağlamak, tedarikçi belgelerinin yüzeysel düzeyde incelenmesinin ötesine geçmeyi gerektirir. Tek bir sahte belge, ciddi mali kayıplara ve yasal engellemelere yol açabilir, Herhangi bir güvenli tedarik zinciri için proaktif bir doğrulama stratejisini gerekli kılmak.
Bu kılavuz, kritik tehlike işaretlerini belirleyerek bir fabrikanın sertifikalarının sahte olup olmadığının nasıl doğrulanacağına dair teknik bir yol haritası sağlar.. Sertifikaların sahte olup olmadığını doğrulamak için, Tarih tutarsızlıkları açısından dosya meta verilerini kontrol ederek ve benzersiz kimlikleri IAF veritabanı gibi resmi kayıtlarla çapraz referanslayarak teknik bir denetim gerçekleştirin. Belgeleri pikselli mühürler veya tutarsız tipografi gibi tehlike işaretlerine karşı inceleyin, ve tam mevzuat uyumluluğunu sağlamak için kimlik bilgilerini her zaman doğrudan akredite veren kuruluşlar aracılığıyla doğrulayın.
Yaygın Sahte Sertifika Türleri
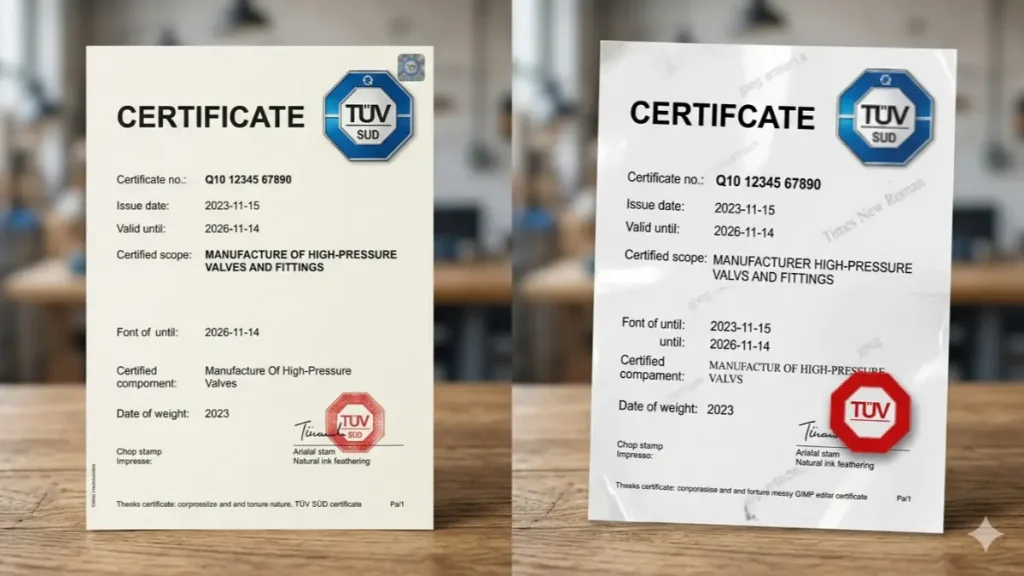
Uluslararası kaynak kullanımında, A “sertifikalı” durum yalnızca arkasındaki doğrulama kadar güvenilirdir. Sahte belgeler, basit dijital düzenlemelerden mevzuat uyumluluğunu taklit eden karmaşık sentetik şablonlara kadar çeşitlilik gösterir. Tedarik zincirinizi korumak için, Tedarik ekipleri, dolandırıcılığın teknik işaretlerini belirlemek için PDF'nin yüzeyinin ötesine bakmalıdır.
Hızlı Kontrol: 5 Doğrudan Kırmızı Bayraklar
- Meta Veri Uyuşmazlıkları: Dosya özellikleri şunu gösterir: “Oluşturulma Tarihi” yani yıllar sonra “Düzenleme tarihi” sertifika yüzünde.
- Tipografi Tutarsızlıkları: Aynı veri alanı içinde birden fazla yazı tipi stili veya eşleşmeyen yazı tipi boyutları (örneğin, şirket adı vs. metnin geri kalanı).
- Görsel Eserler: Pikselleştirilmiş “Kesmek” pullar, bulanık logolar, veya “haleler” metnin etrafında — Photoshop veya GIMP manipülasyonunun yaygın belirtileri.
- Doğrulama Eşitsizliği: Resmi kayıtlarda benzersiz sertifika kimliğini arama (IAF CertSearch gibi) geri döner “Kayıt Bulunamadı.”
- Eksik Güvenlik Fiziği: Hologram gibi görünür güvenlik özelliklerinden yoksun taranmış kopyalar, mikro baskı, veya karmaşık guilloche desenleri.
Dijital Manipülasyon ve Meta Veri Tuzakları
En yaygın dolandırıcılık yöntemi, görüntü düzenleme yazılımı kullanarak orijinal sertifikaların değiştirilmesini içerir. Bu değişiklikler çıplak gözle kusursuz görünse de, genellikle arkalarında dijital bir iz bırakırlar. Profesyonel denetçiler dosyanın dahili düzenleme geçmişini ve yazılım imzalarını inceler; örneğin, olduğunu iddia eden bir PDF 2018 aslında kaydedilen orijinal 2024 dolandırıcılık niyetinin kesin bir göstergesidir.
Sahte Uygunluk ve Fiziksel Güvenlik Arızaları
Dijital düzenlemelerin ötesinde, bazı üreticiler kullanıyor “kimlik değirmenleri” akredite kuruluşları taklit eden sahte test raporları üretmek. Bu sahtecilikler genellikle büyütme veya ışıkla tepkime testlerine tabi tutulduğunda başarısız olur. Orijinal sertifikalar, standart ofis yazıcılarının kopyalayamayacağı, UV ışınıyla parlayan fiberler ve mikro baskı gibi gelişmiş güvenlik özelliklerini içerir.. Bir tedarikçi, meneviş desenlerinin bulanık olduğu veya kabartmalı mühürlerin ışığa tepki vermediği bir tarama sağladığında, belge muhtemelen çalıntı bir şablonun düşük kaliteli bir kopyasıdır.
Resmi Veritabanlarına Karşı Çapraz Kontrol Yöntemleri
Etkili bir şekilde Çin fabrikalarını doğrulayın, alıcılar tedarikçi tarafından sağlanan PDF'leri ve çapraz referans kimlik bilgilerini canlı olarak atlamalıdır, üçüncü taraf kayıtları. Bu doğrudan doğrulama, yönetim sistemlerinin, güvenlik listeleri, ve düzenleyici başvurular aktif ve değiştirilmemiş.
| Veritabanı Kaydı | Doğrulama Odağı | Arama Tanımlayıcıları |
|---|---|---|
| IAF Sertifika Arama | ISO & Yönetim Sistemleri | Sertifika Kimliği, Müşteri Adı |
| UL Ürünü iQ | Elektrik & Güvenlik Listeleri | CCN, Dosya #, Toplantı # |
| FDA Denetim Veritabanı | GMP Uyumluluk Kayıtları | NAI, VEYA, OAI Durum Kodları |
| EudraGMDP (EMA) | AB Üretim Tesisleri | Yetkili Otorite Verileri |
| IECEE Veritabanı | CB Şeması (Elektronik) | Ulusal Kuruluş Sertifika Özetleri |
Kayıt Mutabakatı: Satıcı tarafından sağlanan PDF bağlantısına asla güvenmeyin. Sertifika kimliğini IAF CertSearch veya UL Product iQ gibi küresel veritabanlarına manuel olarak girin. Çin'e özgü gözetim için, Belgeyi CNCA'ya göre çapraz referanslayın (Çin Sertifikasyon ve Akreditasyon İdaresi) Yerel ihraççının resmi lisanslı olduğundan emin olmak için veritabanı.
Meta veriler & Adli Analiz: Dijitali inceleyin “parmak izleri” dosyanın. Bir belgede hak talebinde bulunulması gibi meta veri tutarsızlıklarını kontrol etmek için PDF adli araçlarını kullanın. 2020 yayınlanıyor ancak gösteriliyor 2026 “Değiştirilme Tarihi” kendi özelliklerinde. Aramak “Katmanları Düzenle” veya fabrika adı ve mührünün etrafında sıkıştırma eserleri, Photoshop manipülasyonunu gösteren.
Doğrudan Verici Ping'i: Veritabanı kayıtları belirsiz olduğunda, bir gönder “Orijinalliğin Doğrulanması” (VoA) doğrudan düzenleyen kurumun müşteri merkezine talepte bulunun (örneğin, SGS, TÜV, veya Intertek). Denetimin kapsamının satın aldığınız ürünle eşleştiğini doğrulamak için rapor numarasını ve fabrika adını sağlayın.
Üçüncü Taraf Doğrulaması Ne Zaman Kullanılmalıdır?
Güvenli bir tedarik zincirini sürdürmek için, Üçüncü Taraf Doğrulaması (KDV) bir fabrikanın iddiaları ile endüstriyel gerçeklik arasındaki köprüdür. bir için profesyonel kaynak acentesi, Yüksek riskli sektörlerde TPV'nin kullanılması artık isteğe bağlı bir koruma değil, yasal bir zorunluluktur.
TPV Pazarlık Edilemez Olduğunda
- Mevzuata Uygunluk: FDA FSMA veya 3-A Hijyen Standartları gibi çerçeveler bağımsız gözetimi zorunlu kılar. Örneğin, bir üretici resmi bir TPV denetimi olmadan 3-A Sembolünü yasal olarak görüntüleyemez.
- Yüksek Riskli Endüstriler: Havacılıkta, savunma, ve tıbbi elektronik, TPV, malzemelerin ve montajın karşılandığını doğruladı “kritik görev” güvenlik standartları.
- Yeni Tedarikçi Katılımı: Belge dolandırıcılığının yüksek olduğu bölgelerden kaynak alırken, TPV, 6 rakamlı mali kayıpları önlemek için nihai filtre görevi görüyor.
3 Adımlı Doğrulama Protokolü
Profesyonel değerlendiriciler, mesela 27 3-A SSI çerçevesinde akredite CCE'ler, sıkı bir teknik yol haritasını takip edin:
- Belgelerin Derinlemesine İncelemeleri: Malzeme sertifikasyonlarının ayrıntılı bir incelemesi, mühendislik çizimleri, ve CIP/COP sanitasyon talimatları.
- Yerinde Fiziksel Denetimler: Malzeme taşımanın gerçek dünya denetimi, kalite kontrol günlükler, ve imalat toleransları.
- Kimlik Bilgisi Çapraz Referansı: Denetimin yasal statüsünü sağlamak için denetçinin kendi akreditasyonunun ISO veya FDA tarafından tanınan programlar aracılığıyla doğrulanması.
Çin Kaynak Kullanımı İçin Özel Botlarınız Sahada

Telefon/WeChat Doğrulama İpuçları
Tedarik zincirinizi güvence altına almak için, belgenin arkasındaki kişinin doğrulanması, sertifikanın kendisi kadar kritiktir. Çin pazarında, Meşru fabrika temsilcilerinin belirlenmesi, mobil ağlar ve iletişim protokolleri ile derin teknik entegrasyon gerektirir.
Mobil Kimlik Doğrulaması
- HLR Gerçek Zamanlı Sorgular: Sistemler Ev Konumu Kaydı gerçekleştirir (HLR) aktif operatör kaydını onaylamak için aramalar, kişinin kullanılmayan veya sahte bir numara kullanmadığından emin olmak.
- VoIP Dışı Algılama: Anonimleri filtreliyoruz “brülör” hesaplar ve sanal numaralar. Meşru B2B temsilcileri, kayıtlı kimliklerle bağlantılı, doğrulanmış taşınabilirlik geçmişine sahip cep telefonu numaralarını kullanır.
- Davranış Analizi: Ağ etkinliğini ve numara taşınabilirliğini analiz ederek, tespit ediyoruz “hesap devralmaları” Bir dolandırıcının fabrika satış müdürü kimliğine büründüğü yer.
Güvenlik & Uyumluluk Standartları
- Sertifikalı Operasyonlar: Doğrulama iş akışları SOC'ye uygundur 2 Tip II ve ISO 27001, Her doğrulama isteği için değişmez bir denetim takibi sağlamak.
- Kimlik Bütünlüğü: Arayan kimliği sahtekarlığını önlemek için STIR/SHAKEN doğrulamasını ve hassas müşteri-fabrika diyaloglarını korumak için AES-256 şifrelemesini kullanıyoruz..
- Küresel Erişim: Tek Kullanımlık Şifre (OTP) 200 ms'nin altında gecikme süresine sahip sistemler anında sağlar “mülkiyet kanıtı” temsilciler için 200+ ülkeler.
Belge Dolandırıcılığının Uyarı İşaretleri
Ne zaman görsel “hızlı kontrol” yeterli değil, profesyonel denetçiler karmaşık belge sahtekarlığını ortaya çıkarmak için adli tıp yaklaşımını kullanıyor. Bu kırmızı bayraklar genellikle bir durumu doğrular “Veritabanı Kayıt Yok” Aramayı çalıştırmadan önce sonuç.
Görsel Adli İşaretleyiciler
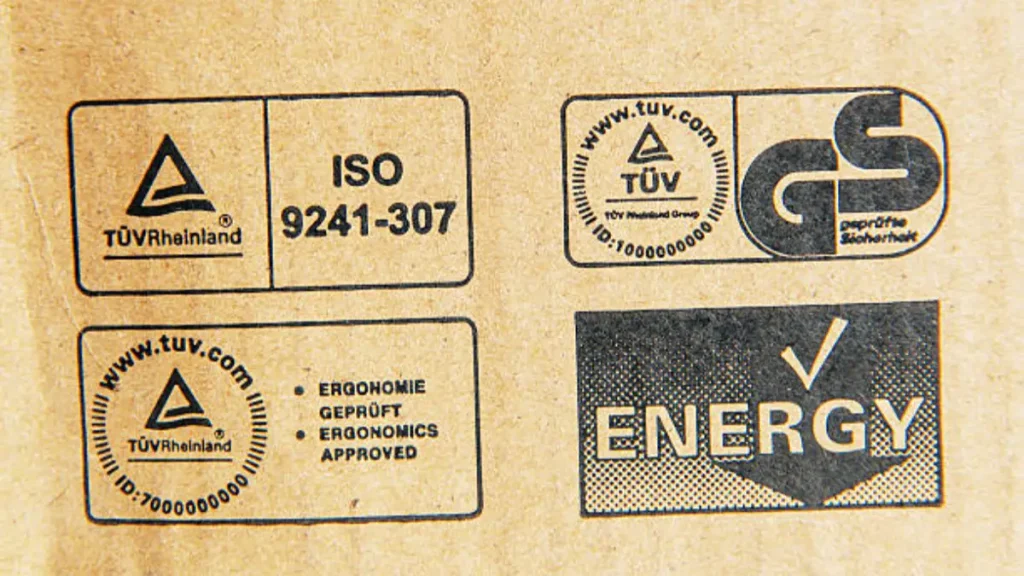
- Tipografi Tutarsızlığı: TÜV veya SGS gibi kuruluşlardan alınan orijinal sertifikalar standartlaştırılmıştır, tek tip yazı tipi setleri. Eşleşmeyen yazı tiplerini arayın veya “yüzer” şablon çizgileriyle mükemmel şekilde hizalanmayan metin; bu, dijital kaplamanın açık bir işaretidir.
- Damga Eserleri: Resmi “Kesmek” pullar veya kırmızı mühürler doğal mürekkep akmasını göstermelidir. Kenarlar pikselliyse, bulanık, veya doğal olmayan bir şekilde temiz, damga muhtemelen “kes-yapıştır” başka bir PDF'den.
- Eksik Güvenlik Fiziği: Yüksek riskli sertifikalar mikro metin içerir (1 mm'den küçük) ve filigranlar. Bunlar görünmezse veya yüksek çözünürlüklü taramada düz gri pikseller olarak görünüyorsa, belge bir kopyadır.
Mantıksal & Zamansal Farklılıklar
- Zamansal Mantık Arızaları: Sahtecilikte yaygın bir hata, standart 3 yıllık ISO döngüsünü aşan bir son kullanma tarihi belirlemektir, veya mantıksal olarak veriliş tarihinden önce gelen tarihler.
- Meta Veri Eşitsizliği: Dijital dosya özellikleri (the “gizlenmiş” veri) sertifika yüzüyle eşleşmelidir. eğer bir 2018 sertifika şunu gösterir: “Değiştirilme Tarihi” ile ilgili 2026, belgenin bütünlüğü tehlikeye girmiştir.
- Seri Numarası Anormallikleri: Her ihraççı belirli bir alfanümerik sırayı takip eder. Bu standart modellerden sapmalar, alakasız bir sektörden geri dönüştürülmüş bir şablona işaret eder.
Bir belgenin derhal üçüncü tarafa iletilmesini gerektirip gerektirmediğini belirlemek için bu teknik kontrol listesini kullanın.
| Denetim Katmanı | Kritik Doğrulama İşlemi | Başarılı/Başarısız Kriterleri |
|---|---|---|
| Optik Kontrol | Yakınlaştır “Kesmek” damgalar ve metin sınırları 400% büyütme. | HATA: Eğer metin “yüzer” veya damga kenarlarında pikselli beyaz haleler görünüyor. |
| Geçici Denetim | Sertifikayı karşılaştırın “Değiştirilme Tarihi” PDF özelliklerinde vs. Düzenleme tarihi. | HATA: Meta veriler şunu gösteriyorsa: 2024 tarih kaydet 2018 orijinal. |
| Varlık Eşleşmesi | Benzersiz Kimliği kullanarak CNCA veya IAF veritabanında arama yapın. | HATA: Kayıtlı şirket adı PDF adından farklıysa. |
| Güvenlik kontrolü | Mikro baskı ve standart filigranların varlığını doğrulayın. | HATA: Arka plan desenleri bulanıksa veya ışığa tepki vermiyorsa. |
Sahte olduğundan şüpheleniyorsanız ne yapmalısınız?
Bir belgenin sahte olduğundan şüpheleniyorsanız, satın alma sürecini derhal durdurun. İlk savunma adımı resmi olarak fabrikadan uygunluk belgelerini isteyin orijinalinde, yüksek çözünürlüklü PDF formatı. Ekran görüntülerini veya düşük kaliteli fotoğrafları kabul etmeyin, bunlar dijital eserleri maskelemek için kullanıldığından.
- Benzersiz Kimliği Yalıtın: Sertifika numarasını çıkarın, veriliş tarihi, ve listelenen kapsam. Uyumlu olduklarından emin olmak için bunları tedarikçinin gerçek üretim kapasitesiyle çapraz referanslayın.
- Satıcı Bağlantılarını Atla: Tedarikçi tarafından sağlanan doğrulama URL'lerini asla kullanmayın. Manuel olarak şuraya gidin: IAF Sertifika Arama ISO talepleri veya belirli ihraççının portalı için (örneğin, SGS, TÜV).
- Doğrudan Beden Sorgulama: Akreditasyon veren kuruluşla doğrudan iletişime geçin. Sertifika kimliğini sağlayın ve Orijinallik Doğrulaması isteyin (VoA).
- Akreditatörü Doğrulayın: Ulusal hükümet kayıtlarını veya uluslararası akreditasyon forumlarını kontrol ederek sertifikayı veren kuruluşun meşru olduğundan emin olun.
Dikkat et “benzer” saygın ajansları taklit etmek için tasarlanmış kısaltmalar. Veritabanı geri dönerse “Kayıt Bulunamadı” veya kayıt defterindeki ad PDF'deki addan farklı, yüksek olasılıklı bir sahteciliği doğruladınız. Üçüncü taraf yerinde denetime geçiş, projeyi güvenli bir şekilde kurtarmanın tek yoludur.
İthalata Etkisi & Uyumluluk
Sahte fabrika sertifikalarının kullanılması, ürün kalitesinin çok ötesine geçen yüksek riskli bir kumardır; kurumsal varlığınıza doğrudan bir tehdittir.
Agresif Gümrük Muhafaza: ABD gibi ajanslar. Gümrük ve Sınır Koruması (CBP) derhal kargo alıkoymalarını tetikleyin, giriş sonrası denetimler, ve üzerinde oynanmış belgelerin bulunması üzerine resmi el koymalar.
Ağır Mali Cezalar: Sahtecilikler genellikle HTS'nin yanlış sınıflandırılmasına yol açar, sonuçlanan 6-7 Yanlış İddialar Yasası kapsamında düzenleyici para cezaları ve hukuki yaptırımlardan kaynaklanan kayıpların rakamı (FCA).
İdari Yasaklama: Kalıcı belge eksiklikleri, ithalat ayrıcalıklarının kalıcı olarak kaybedilmesine ve küresel tedarik zincirinin kara listeye alınmasına yol açabilir.
Sistemik Kırmızı Bayraklar: Uluslararası sistemler arasındaki veri tutarsızlıkları (örneğin, ABD ASİ, Almanya'nın ATLAS'ı) otomatik beklemeleri ve fiziksel muayeneleri tetikleyin.
Bu riskleri azaltmak için, şirketlerin sıkı SOP'leri sürdürmesi gerekiyor, HTS notları ve değerleme destek belgeleri dahil, Adalet Bakanlığı incelemesine karşı savunulabilir bir kayıt sağlamak için.
Son Düşünceler
Günümüzün yüksek riskli kaynak bulma ortamında, Fabrika sertifikalarının doğrulanması kurumsal hayatta kalma meselesidir. Doğrulanmamış PDF'lere güvenmek işletmenizi kargo ele geçirme riskine maruz bırakır, 6-7 rakam para cezaları, ve kalıcı ticaret yasağı. Belgelerin doğruluğunun sağlanması, meşru ortakları sahte kuruluşlardan ayırmak için proaktif bir kayıt defteri çapraz kontrolleri ve teknik adli tıp stratejisi gerektirir..
Şu tarihte: ASG, uzman sağlayarak bu riskleri ortadan kaldırıyoruz “çizmeler yerde.” Ekibimiz titizlikle çalışıyor, yerinde denetimler ve doğrudan kimlik doğrulama, Tedarik zincirinizin şeffaf ve tamamen uyumlu kalmasını sağlamak. Tedarik Zincirinizi ASG ile Güvenceye Alın.
Sıkça Sorulan Sorular
FDA sertifikasının orijinal olup olmadığını nasıl doğrularım??
Gıda ve ilaç sertifikaları için, FECV portalı aracılığıyla resmi kopyaya erişmek için belgedeki benzersiz QR kodunu tarayın. Tıbbi cihazlar için, Üreticinin yasal kaydını doğrulamak için sahip veya operatör numarasını kullanarak USFDA Arama Kaydında arama yapın.
CE işaretinin geçerliliğini kontrol etmenin doğru yolu nedir??
EC Uygunluk Beyanı'nı talep edin ve Avrupa NANDO veritabanındaki 4 haneli Onaylanmış Kuruluş numarasını doğrulayın. Ek olarak, üreticinin ISO'sunu isteyin 13485:2016 IAF CertSearch portalı aracılığıyla sertifikayı veren kuruluşu doğrulayın.
Sertifika doğrulaması için hangi resmi veritabanlarını kullanmalıyım??
Temel veritabanları tıbbi cihazlara yönelik USFDA Arama Kaydını içerir, İlaç ihracatı için FECV Portalı, AB CE işareti için NANDO veritabanı, ve küresel ISO sertifikaları için IAF CertSearch.
Fabrika sertifika sağlasa bile ürünleri yeniden test etmeli miyim??
Evet. Sertifikalar bir fabrikanın kapasitesini kanıtlarken, Toplu siparişler için fabrika denetimleri ve üçüncü taraf ürün yeniden testleri şiddetle tavsiye edilir. Bu, üretim hattı gerçekliğinin belgelerle eşleşmesini sağlar ve "kalite sapmasını" önler’ imalat sırasında.





