
世界市場で工場の信頼性を確保するには、サプライヤー文書の表面レベルのレビューを超えた取り組みが必要です. たった 1 つの不正文書が重大な経済的損失や法的権利剥奪につながる可能性があります, あらゆる安全なサプライチェーンに不可欠なプロアクティブな検証戦略を立てる.
このガイドでは、重大な危険信号を特定することで工場の証明書が偽物かどうかを確認する方法に関する技術ロードマップを提供します。. 証明書が偽物かどうかを確認するには, ファイルのメタデータに日付の不一致がないかチェックし、一意の ID を IAF データベースなどの公式レジストリと相互参照することにより、技術監査を実施します。. ピクセル化されたシールや一貫性のないタイポグラフィなどの危険信号がないか文書を検査します。, また、常に認定発行機関を通じて資格情報を直接検証し、完全な規制遵守を確保します。.
偽の証明書の一般的な種類
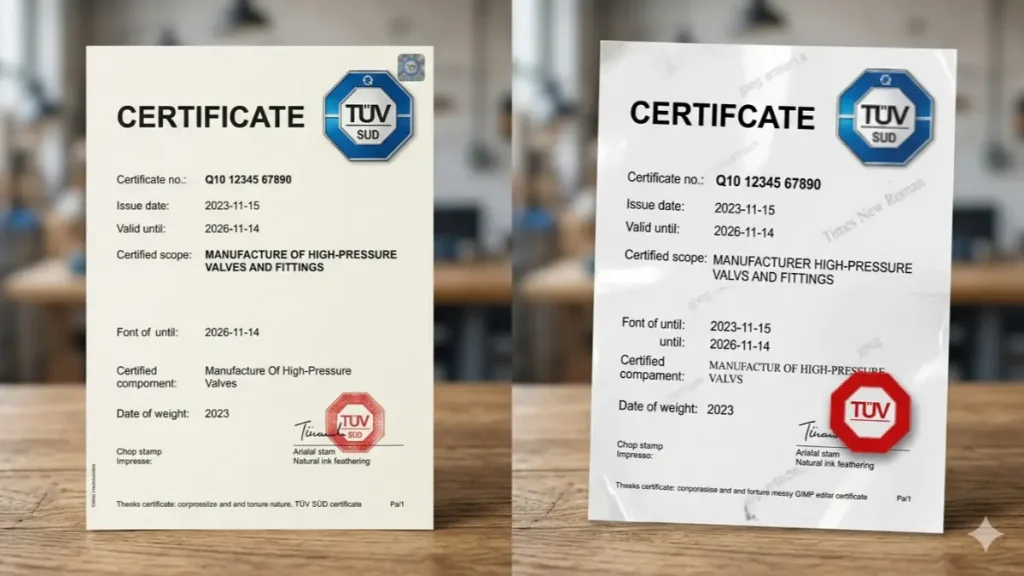
国際調達において, ある “認定された” ステータスの信頼性は、その背後にある検証によってのみ決まります. 偽の文書は、単純なデジタル編集から、規制遵守を模倣した高度な合成テンプレートまで多岐にわたります。. サプライチェーンを守るために, 調達チームは PDF の表面を超えて不正行為の技術的マーカーを特定する必要がある.
クイックチェック: 5 直接の危険信号
- メタデータの不一致: ファイルのプロパティには、 “作成日” それは数年後です “発行日” 証明書の表面に.
- タイポグラフィの不一致: 同じデータフィールド内の複数のフォントスタイルまたは不一致なフォントサイズ (例えば, 会社名 vs. 残りのテキスト).
- 視覚的アーティファクト: ピクセル化された “チョップ” スタンプ, ぼやけたロゴ, または “ハロー” テキストの周囲 - Photoshop または GIMP の操作の一般的な兆候.
- 検証の非同期: 公式レジストリ内の一意の証明書 ID の検索 (IAF CertSearch のような) 返品 “レコードが見つかりません。”
- 不足しているセキュリティ物理学: ホログラムなどの目に見えるセキュリティ機能が欠けているスキャンされたコピー, マイクロプリンティング, または複雑なギョーシェ模様.
デジタル操作とメタデータ トラップ
最も一般的な詐欺の手口は、画像編集ソフトウェアを使用して本物の証明書を改ざんすることです。. これらの変更は肉眼ではシームレスに見えるかもしれませんが、, 多くの場合、デジタルの痕跡を残します. 専門の監査人がファイルの内部編集履歴とソフトウェア署名を検査します; 例えば, であると主張する PDF 2018 実際に保存されていたオリジナル 2024 不正行為の意図を示す決定的な指標である.
適合性の偽装と物理的セキュリティの欠陥
デジタル編集を超えて, 一部のメーカーが利用している “認証工場” 認定機関を模倣した偽造試験報告書を作成すること. こうした偽造品は、拡大検査や光反応性検査を受けると失敗することがよくあります。. 本物の証明書には、標準的なオフィス プリンタでは再現できない UV 光るファイバーやマイクロプリンティングなどの高度なセキュリティ機能が組み込まれています。. サプライヤーが提供したスキャンで、ギョーシェ模様がぼやけていたり、エンボス加工されたシールが光に反応しない場合, この文書は盗まれたテンプレートの低品質の複製である可能性があります.
公式データベースとのクロスチェック方法
効果的に 中国の工場を検証する, 購入者は、サプライヤーが提供する PDF をバイパスし、ライブに対して認証情報を相互参照する必要があります。, サードパーティのレジストリ. この直接検証により、管理システムが, 安全性リスト, 規制当局への申請は有効かつ変更されていない.
| データベースレジストリ | 検証の焦点 | 検索識別子 |
|---|---|---|
| IAF証明書検索 | ISO & 管理システム | 証明書ID, クライアント名 |
| ULプロダクトiQ | 電気 & 安全性リスト | CCN, ファイル #, 組み立て # |
| FDA検査データベース | GMP適合記録 | ナイ, または, OAIステータスコード |
| EudraGMDP (EMA) | EUの製造拠点 | 管轄当局データ |
| IECEEデータベース | CBスキーム (エレクトロニクス) | 国家機関証明書の抜粋 |
レジストリ調整: ベンダーが提供する PDF リンクを決して信頼しないでください. IAF CertSearch や UL Product iQ などのグローバル データベースに証明書 ID を手動で入力します。. 中国特有の監視のため, 文書をCNCAと相互参照する (中国認証認定局) ローカル発行会社が正式にライセンスを取得していることを確認するためのデータベース.
メタデータ & フォレンジック分析: デジタルを検査する “指紋” ファイルの. PDF フォレンジック ツールを使用して、ドキュメントの主張などのメタデータの不一致をチェックします。 2020 発行されていますが、 2026 “変更日” そのプロパティで. 探す “レイヤーの編集” または工場名とシールの周りの圧縮アーティファクト, Photoshop の操作を示すもの.
直接発行者の Ping: データベースの記録があいまいな場合, を送る “真正性の検証” (VoA) 発行機関のカスタマーセンターに直接リクエストする (例えば, SGS, テュフ, またはインターテック). レポート番号と工場名を入力して、監査の範囲が購入する製品と一致していることを確認します.
第三者認証を使用する場合
安全なサプライチェーンを維持するために, 第三者による検証 (バット) 工場の主張と産業の現実の間の架け橋です. のために 専門の調達エージェント, TPV の利用はもはや任意の安全策ではなく、高リスク分野では法的に必要です.
TPV が交渉不可能な場合
- 規制の遵守: FDA FSMA や 3-A 衛生基準などの枠組みでは、独立した監視が義務付けられています. 例えば, メーカーは正式な TPV 検査なしに 3-A シンボルを法的に表示することはできません.
- 一か八かの産業: 航空宇宙分野, 防衛, および医療用電子機器, TPV は材料とアセンブリが適合していることを確認します “ミッションクリティカルな” 安全規格.
- 新規サプライヤーのオンボーディング: 文書詐欺の発生率が高い地域から調達する場合, TPV は 6 桁の経済的損失を防ぐ究極のフィルターとして機能します.
3 段階の検証プロトコル
専門の評価者, のような 27 3-A SSI フレームワーク内の認定 CCE, 厳密な技術ロードマップに従う:
- ドキュメントの詳細: 材料認証の詳細なレビュー, 設計図面, および CIP/COP 衛生指示.
- オンサイト物理監査: マテリアルハンドリングの実際の検査, 品質管理 ログ, および製造公差.
- 資格情報の相互参照: ISOまたはFDAが認めたプログラムを通じて検査官自身の認定を検証し、監査の法的地位を確保する.
中国調達のための専用ブーツを現場に設置

電話/WeChat 認証のヒント
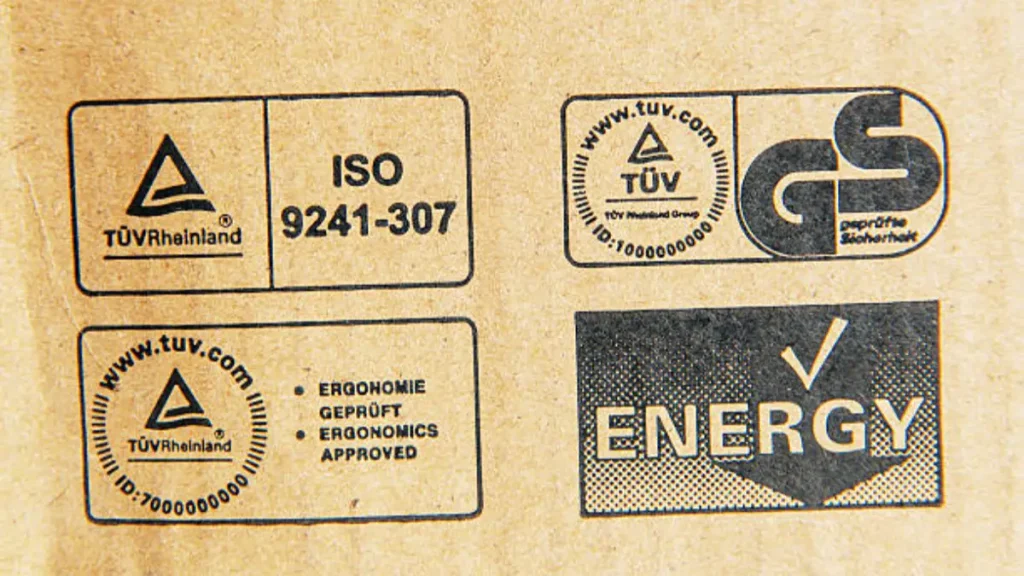
サプライチェーンを保護するには, 文書の背後にいる人間を検証することは、証明書自体と同じくらい重要です. 中国市場では, 正規の工場代表者を特定するには、モバイルネットワークおよび通信プロトコルとの深い技術的統合が必要です.
モバイル ID の検証
- HLR リアルタイム クエリ: システムはホームロケーション登録を実行します (HLR) アクティブな携帯通信会社の登録を確認するための検索, 連絡先が廃止された番号や偽の番号を使用していないことを確認する.
- 非 VoIP の検出: 匿名をフィルタリングします “バーナー” アカウントと仮想番号. 正規の B2B 代表者は、登録 ID に関連付けられた検証済みのポータビリティ履歴を持つ携帯電話番号を使用します。.
- 行動分析: ネットワークアクティビティとナンバーポータビリティを分析することにより, 私たちは検出します “アカウント乗っ取り” 詐欺師が工場の営業マネージャーになりすましている可能性がある場合.
安全 & 準拠基準
- 認定されたオペレーション: 検証ワークフローは SOC に準拠します 2 タイプ II および ISO 27001, すべての検証リクエストに対する不変の監査証跡を維持する.
- アイデンティティの完全性: STIR/SHAKEN 証明書を利用して発信者 ID のなりすましを防止し、AES-256 暗号化を利用してクライアントとファクトリーの機密の対話を保護します。.
- グローバルな展開: ワンタイムパスワード (OTP) レイテンシが 200 ミリ秒未満のシステムは、瞬時に “所有証明” の代表者向け 200+ 国.
文書詐欺の予兆
ビジュアルのときは “クイックチェック” 十分ではありません, 専門の監査人が法医学的なアプローチを使用して、高度な文書不正行為を発見します. これらの危険信号は、多くの場合、次のことを裏付けます。 “データベースに記録がありません” 検索を実行する前に結果が表示される.
視覚的な法医学マーカー
- タイポグラフィの不一致: TÜV や SGS などの機関からの本物の証明書は標準化された証明書を使用します, 統一フォントセット. 一致しない書体を探したり、 “フローティング” テンプレートの行と完全に一致していないテキスト - これはデジタル オーバーレイの明らかな兆候です.
- スタンプアーティファクト: 正式 “チョップ” スタンプや赤いシールには自然なインクのにじみが見られるはずです. エッジがピクセル化されている場合, ぼやけた, または不自然にきれい, スタンプはあった可能性が高い “カットアンドペースト” 別の PDF から.
- 不足しているセキュリティ物理学: 一か八かの証明書にはマイクロテキストが組み込まれています (1mm未満) と透かし. これらが表示されない場合、または高解像度スキャンで平らな灰色のピクセルとして表示される場合, 文書は複製です.
論理的 & 時間的な不一致
- 時相論理の障害: 偽造品でよくある間違いは、標準の 3 年の ISO サイクルを超える有効期限を設定することです。, または発行日より論理的に前の日付.
- メタデータの非同期: デジタル ファイルのプロパティ (の “隠れた” データ) 証明書の表面と一致する必要があります. もし 2018 証明書には、 “変更日” の 2026, 文書の完全性が損なわれる.
- シリアル番号の異常: 各発行者は特定の英数字の順序に従います. これらの標準パターンからの逸脱は、無関係な業界からリサイクルされたテンプレートを示しています.
この技術的チェックリストを使用して、ドキュメントがサードパーティによる即時のエスカレーションが必要かどうかを判断します。.
| 監査層 | 重要な検証アクション | 合否基準 |
|---|---|---|
| 光学チェック | ズームイン “チョップ” スタンプとテキスト境界線 400% 倍率. | 失敗: テキストの場合 “浮きます” またはスタンプの端にピクセル化された白いハローが表示される. |
| 一時的な監査 | 証明書を比較する “変更日” PDF プロパティで vs. 発行日. | 失敗: メタデータが示す場合、 2024 日付を保存する 2018 オリジナル. |
| エンティティの一致 | 一意の ID を使用して CNCA または IAF データベースを検索します. | 失敗: 登録会社名とPDF名が異なる場合. |
| セキュリティチェック | マイクロプリントと標準透かしの存在を確認する. | 失敗: 背景の模様がぼやけている、または光に反応しない場合. |
偽物の疑いがある場合の対処方法
文書が不正である疑いがある場合, 調達プロセスを直ちに中止する. 防御の最初のステップは、正式に 工場にコンプライアンス文書を要求する 彼らのオリジナルでは, 高解像度の PDF 形式. スクリーンショットや低品質の写真は受け入れないでください, これらはデジタルアーティファクトをマスクするために使用されるため、.
- 固有の ID を分離する: 証明書番号を抽出する, 発行日, およびリストされた範囲. これらをサプライヤーの実際の生産能力と相互参照して、それらが一致していることを確認します。.
- ベンダーリンクをバイパスする: サプライヤーが提供する確認 URL は決して使用しないでください. 手動で移動します IAF証明書検索 ISO クレームまたは特定の発行者のポータルの場合 (例えば, SGS, テュフ).
- 直接の身体照会: 発行認定機関に直接お問い合わせください. 証明書 ID を提供し、信頼性の検証を求めます (VoA).
- 認定者を確認する: 各国政府の登録簿または国際認定フォーラムをチェックして、証明書を付与した団体自体が合法であることを確認します。.
注意してください “似ている” 評判の良い代理店を模倣するように設計された頭字語. データベースが戻った場合 “レコードが見つかりませんでした” またはレジストリ上の名前が PDF と異なる, 高い確率で偽造が確認されました. サードパーティのオンサイト監査に移行することが、プロジェクトを安全に回復する唯一の方法です.
輸入への影響 & コンプライアンス
不正な工場証明書の利用は、製品の品質をはるかに超えた一か八かの賭けであり、企業の存続に直接的な脅威となります。.
積極的な関税執行: アメリカのような代理店. 税関と国境警備 (CBP) 即時貨物留置を発動する, 入国後の監査, 改ざんされた文書を発見したときの正式な発作.
厳しい金銭的罰則: 偽造は HTS の誤分類につながることがよくあります, その結果 6-7 虚偽請求法に基づく罰金および民事執行による損失額 (FCA).
行政上の禁止: 文書のギャップが継続すると、輸入権限が永久に失われ、グローバルなサプライチェーンのブラックリストに掲載される可能性があります。.
全身的な危険信号: 国際システム間のデータの不一致 (例えば, USエース, ドイツのATLAS) 自動ホールドと身体検査をトリガーする.
これらのリスクを軽減するには, 企業は厳格な SOP を維持する必要がある, HTSメモと評価サポート文書を含む, 司法省の調査に対して防御可能な記録を確保するため.
最終的な考え
今日の一か八かの調達環境において, 工場証明書の検証は企業存続の問題です. 未検証の PDF に依存すると、ビジネスが貨物差し押さえの危険にさらされる, 6-7 フィギュア罰金, そして恒久的な貿易禁止. 文書の信頼性を確保するには、レジストリのクロスチェックと技術的なフォレンジックによる事前の戦略を講じて、正規のパートナーを不正な組織から分離する必要があります。.
で ASG, 私たちは専門家を提供することでこれらのリスクを排除します “地面にブーツ。” 私たちのチームは厳格な管理を行っています, オンサイト監査と直接認証情報検証, サプライチェーンの透明性と完全なコンプライアンスを確保する. ASG でサプライ チェーンを保護する.
よくある質問
FDA 証明書が本物かどうかを確認するにはどうすればよいですか?
食品および医薬品の証明書用, 文書にある固有の QR コードをスキャンして、FECV ポータル経由で公式コピーにアクセスします. 医療機器用, 所有者またはオペレーター番号を使用して USFDA 検索レジストリを検索し、メーカーの正規の登録を確認します。.
CE マークの有効性を確認する正しい方法は何ですか??
EC 適合宣言を要求し、欧州 NANDO データベース内の 4 桁の認証機関番号を確認します。. さらに, メーカーの ISO をリクエストする 13485:2016 証明書を発行し、IAF CertSearch ポータルを通じて発行機関を確認します。.
証明書の検証にはどの公式データベースを使用する必要がありますか?
主要なデータベースには、医療機器の USFDA 検索レジストリが含まれます, 医薬品輸出のためのFECVポータル, EU CEマーキング用のNANDOデータベース, および IAF CertSearch でグローバル ISO 認証を取得.
工場が証明書を提供している場合でも、製品を再テストする必要がありますか?
はい. 証明書は工場の能力を証明するものですが、, 大量注文の場合は、工場監査とサードパーティ製品の再テストを強くお勧めします. これにより、生産ラインの現実が文書と確実に一致し、「品質のばらつき」を防ぐことができます。’ 製造中.





